
27.08.2026
DSGVO-konform vs. datensouverän: Was bei der Tool-Auswahl wirklich zählt
6 Min.

Serverstandort Europa ist nur die halbe Antwort
Serverstandort Europa steht heute in fast jedem Pitchdeck. Das klingt beruhigend, beantwortet aber nur eine von zwei Fragen: Ein Anbieter kann seine Server brav in Frankfurt betreiben und trotzdem dem Recht seines Heimatlandes unterliegen. Datenresidenz beschreibt, in welchen Ländern und Regionen Daten gespeichert und verarbeitet werden. Datenhoheit beschreibt, welchen Gesetzen sie dabei unterliegen. Beides fällt nur dann zusammen, wenn auch der Cloud-Anbieter, seine Muttergesellschaft und alle beteiligten Dienstleister europäischem Recht unterstehen.
Was in der Praxis oft passiert: Eine Anwendung wird als "gehostet in Deutschland" beworben, doch der Betrieb läuft über einen US-Hyperscaler, das Monitoring über einen Anbieter aus Übersee, der Support greift aus einem Drittland zu und die neue KI-Funktion ruft ein Modell außerhalb der EU auf. Die Speicherung stimmt. Die Kontrolle liegt trotzdem nicht vollständig in Europa.
Das ist keine Flaggenfrage, sondern eine Frage der Kontrolle: Kannst du klar sagen, wo eure Daten liegen und wem sie rechtlich unterstehen? In Gesprächen mit HR und IT kommt Datensouveränität deshalb immer häufiger auf, ausgelöst vom Betriebsrat, von Nachweispflichten gegenüber Kunden oder von verschärften Compliance-Vorgaben. Dieser Artikel zeigt, warum DSGVO-konform und datensouverän nicht dasselbe sind, welche Rolle der CLOUD Act spielt und worauf ihr bei der Auswahl von Cloud-Lösungen achten solltet. Besonders dann, wenn sensible Personendaten aus dem Desk Sharing daran hängen.
DSGVO-konform vs. datensouverän: zwei Fragen, zwei Antworten
Beide Begriffe werden im Vertrieb gern synonym benutzt. Sie beantworten aber unterschiedliche Fragen.
DSGVO-konform | Datensouverän | |
|---|---|---|
Leitfrage | Wird regelkonform mit den Daten umgegangen? | Wer kann im Zweifel überhaupt Zugriff nehmen? |
Grundlage | DSGVO, BDSG, Auftragsverarbeitung nach Art. 28 | Sitz und Konzernstruktur des Anbieters, anwendbare Gesetze, Subprozessoren |
Typischer Nachweis | AVV, Verzeichnis der Verarbeitungstätigkeiten, TOMs, Löschkonzept, Transparenz gegenüber Betroffenen | Liste aller Subprozessoren, Betriebsmodell, Schlüsselverwaltung, Support-Zugriffswege |
Blinder Fleck | Sagt nichts darüber aus, ob ausländische Behörden Herausgabe verlangen können | Sagt nichts darüber aus, ob im Alltag sauber mit personenbezogenen Daten umgegangen wird |
Kurzfassung | Regeltreue in der Verarbeitung | Hoheit über den Zugriff |
Die Einhaltung der DSGVO ist damit die Grundlage, nicht das Ziel. Datensouveränität ist das Konzept, das die zweite Hälfte abdeckt. Wer nur auf DSGVO-Konformität prüft, bekommt saubere Prozesse und trotzdem ein Restrisiko beim Datenzugriff durch Dritte. Wer nur auf Souveränität schaut, hat vielleicht eine europäische Cloud, aber kein belastbares Löschkonzept. Für die Compliance im Unternehmen braucht ihr beides.
CLOUD Act: Warum US-Recht bis nach Frankfurt reicht
Der CLOUD Act von 2018 verpflichtet US-Unternehmen, gespeicherte Daten auf Anordnung an US-Behörden herauszugeben, unabhängig davon, in welchen Ländern die Server stehen. Betroffen sind nicht nur US-Konzerne selbst, sondern auch Tochtergesellschaften unter ihrer Kontrolle. Damit kollidiert das Gesetz mit Art. 48 DSGVO, der eine Herausgabe an Drittstaatsbehörden ohne Rechtshilfeabkommen grundsätzlich untersagt. Für Unternehmen entstehen daraus Risiken, die sich vertraglich kaum auflösen lassen.
Drei Punkte, die in der Praxis oft untergehen:
Der Speicherort schützt nicht. Entscheidend ist, wer rechtlich Verfügungsgewalt über die Daten hat, nicht das Rechenzentrum.
Transparenz ist begrenzt. Anordnungen können mit einer Geheimhaltungsverpflichtung verbunden sein. Betroffene erfahren davon unter Umständen nichts.
Anbieter können es nicht wegvertragen. Microsoft konnte 2025 vor dem französischen Senat unter Eid nicht garantieren, dass Daten europäischer Kunden niemals an US-Behörden gelangen.
Dazu kommt die Lage beim Datenschutzrahmen für transatlantische Übertragungen. Nach dem Schrems-II-Urteil von 2020 gilt seit 2023 das EU-US Data Privacy Framework. Das Gericht der Europäischen Union hat den Angemessenheitsbeschluss am 3. September 2025 bestätigt (Rechtssache T-553/23), die Entscheidung ist aber angreifbar und politische Entwicklungen in den USA sorgen weiter für Unsicherheit. Für die Tool-Auswahl heißt das: Wer den Schutz seiner Daten allein auf einen Angemessenheitsbeschluss stützt, baut auf einer Grundlage, die sich ändern kann.
Datenresidenz, Datenhoheit, digitale Souveränität: die drei Ebenen im Überblick
Die Begriffe werden oft vermischt. Sauber getrennt lassen sie sich gut als Prüfraster für Cloud Computing nutzen.
Ebene | Leitfrage | Woran du es erkennst |
|---|---|---|
Datenresidenz (Data Residency, Datenlokalisierung) | In welchen Regionen werden Daten gespeichert und verarbeitet? | Vertraglich zugesicherte Standorte inklusive Backups, Logs und Support-Systemen |
Datenhoheit | Welchen Gesetzen unterliegen Daten und Anbieter? | Firmensitz in der EU, keine beherrschende Muttergesellschaft in einem Drittland |
Digitale Souveränität | Wie abhängig ist die Organisation von einzelnen Technologien? | Offene Schnittstellen, saubere Exportformate, Open-Source-Komponenten, kein Vendor Lock-in |
Erst die dritte Ebene macht den Unterschied zwischen "wir dürfen wechseln" und "wir können wechseln". Ein Anbieter, der Daten nur als PDF exportiert, hält euch technisch fest, selbst wenn Datenhoheit und Speicherung stimmen. Deshalb gehört zur Digitalisierung immer auch die Frage, welche Technologien ihr im Ernstfall ersetzen könnt. Open-Source-Bausteine und dokumentierte Schnittstellen senken diese Abhängigkeit spürbar.
Desk Sharing: Warum ausgerechnet hier sensible Daten hängen
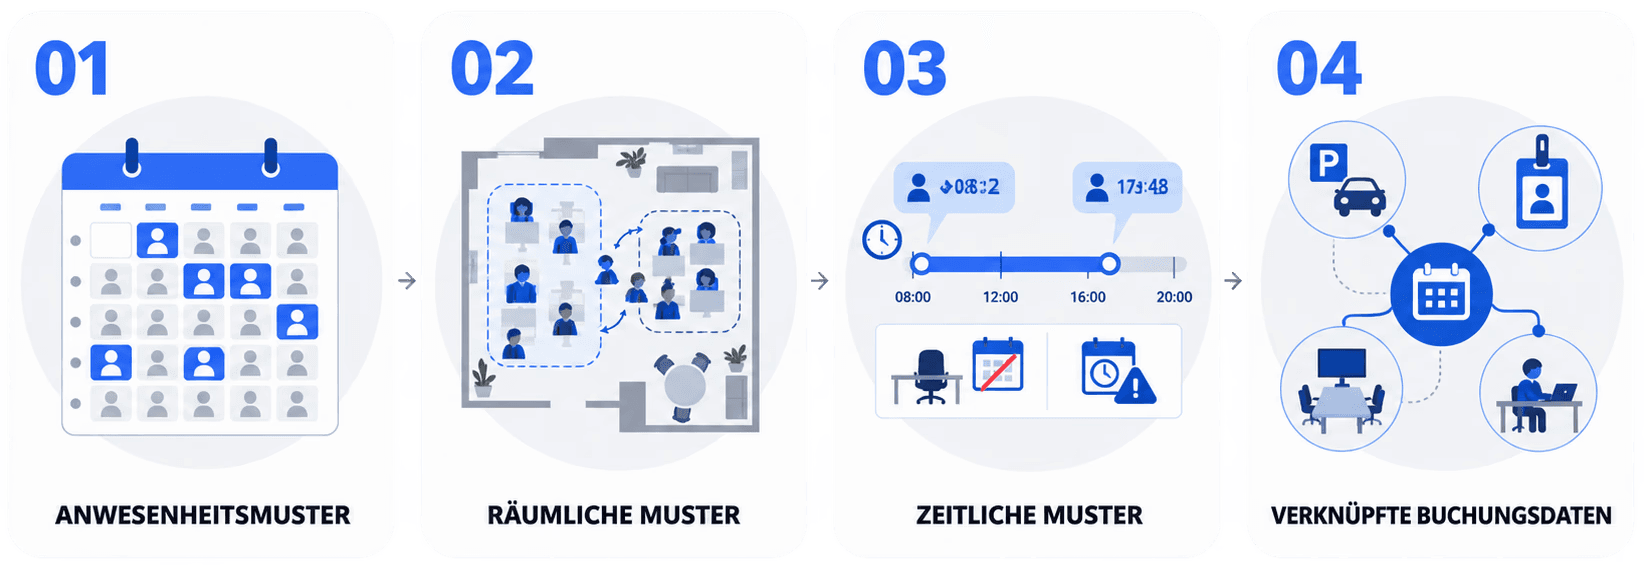
Beim Desk Sharing wirkt die Datenlage auf den ersten Blick harmlos. Es geht ja "nur" um Schreibtische. Tatsächlich entsteht durch die tägliche Nutzung eine der aussagekräftigsten Datensammlungen im Unternehmen:
Anwesenheit über Wochen und Monate: wer wann im Büro war und wer überwiegend remote arbeitet
Räumliche Muster: wer regelmäßig neben wem sitzt, welche Teams sich mischen
Zeitliche Muster: Check-in- und Check-out-Zeiten, No-Shows, kurzfristige Stornierungen
Verknüpfbare Informationen: Buchungen von Parkplätzen, Besuchern oder Meetingräumen
In Summe lassen sich daraus Rückschlüsse auf Verhalten und Leistung ziehen. Genau deshalb ist Desk Sharing mitbestimmungspflichtig: Anwendungen, die zur Überwachung von Verhalten oder Leistung geeignet sind, fallen unter § 87 Abs. 1 Nr. 6 BetrVG. Der Betriebsrat schaut hier zu Recht hin, und er fragt inzwischen nicht mehr nur nach dem Serverstandort, sondern nach der gesamten Kette.
Was in der Praxis hilft: Datensparsamkeit (nur erheben, was für die Buchung nötig ist), kurze und konfigurierbare Löschfristen, Auswertungen nur aggregiert und anonymisiert, klare Rollen- und Rechtekonzepte für den Zugriff sowie eine Betriebsvereinbarung, die genau das festschreibt. Datenschutz und Datensicherheit greifen hier direkt ineinander.
Subprozessoren: Wo Cloud-Lösungen ihre Souveränität still verlieren
Souveränität bricht selten am Hauptanbieter. Sie bricht an der Kette dahinter. Jeder Dienst, den eine Software im Hintergrund nutzt, ist ein Subprozessor und gehört in die Auftragsverarbeitung. Typische Kandidaten:
Hosting und Backup: oft ein Hyperscaler, teilweise mit Replikation in andere Regionen
Monitoring, Logging und Fehleranalyse: häufig US-Dienste, die Metadaten und Datenverkehr mitschneiden
E-Mail- und Benachrichtigungsversand: Buchungsbestätigungen enthalten Namen und Zeiten
Support- und Ticketsysteme: hier landen Screenshots mit echten personenbezogenen Daten
Analytics und Session-Recording: ein unterschätzter Kanal für sensible Informationen
KI-Funktionen: die Frage ist, wo das Modell betrieben wird und ob Eingaben zum Training genutzt werden
Ein einziger Anbieter aus einem Drittland reicht, um die Kette zu brechen. Deshalb ist die aktuelle Subprozessorenliste das ehrlichste Dokument, das ihr von einem Cloud-Anbieter bekommen könnt. Sie zeigt in fünf Minuten, ob Datensouveränität ein Versprechen oder ein Betriebsmodell ist.
Souveräne Cloud: Was sie leisten muss und was nicht
Der Begriff Sovereign Cloud ist unscharf und wird von sehr unterschiedlichen Modellen beansprucht. Praktikabel wird er, wenn ihr ihn an Kriterien festmacht. Eine souveräne Cloud sollte mindestens:
Daten ausschließlich in europäischen Rechenzentren speichern und verarbeiten, inklusive Backups, Logs und Testsystemen
Nur Subprozessoren einsetzen, die europäischen Gesetzen unterliegen, dokumentiert und mit Vorankündigung bei Änderungen
Betrieb und Support aus der EU erbringen, ohne administrative Zugriffe aus Drittländern
Schlüsselverwaltung transparent machen, idealerweise mit Trennung von Betrieb und Schlüsselhoheit
Portabilität sicherstellen, also vollständige Exporte in offenen Formaten und dokumentierte Schnittstellen
Was eine souveräne Cloud nicht ist: ein Ersatz für IT-Sicherheit. Zertifizierungen wie ISO 27001 oder BSI C5, Penetrationstests und ein gelebtes Informationssicherheitsmanagement bleiben unabhängig davon Pflicht, denn Datensicherheit und Datensouveränität lösen unterschiedliche Probleme. Initiativen wie Gaia-X und der EU Cloud Code of Conduct liefern Orientierung, ersetzen aber keine eigene Prüfung. Und Souveränität ist kein Alles-oder-nichts: Für viele Branchen reicht ein europäischer Anbieter mit sauberer Kette, während Behörden, Gesundheitswesen und andere regulierte Branchen strengere Modelle brauchen.
10 Fragen, mit denen Unternehmen die Kontrolle über ihre Daten prüfen
Diese Fragen könnt ihr direkt in ein Anbieter-Gespräch oder eine Ausschreibung übernehmen:
Wo genau werden Daten gespeichert und verarbeitet, inklusive Backups und Logs?
Wo hat das Unternehmen seinen Sitz und gibt es eine Muttergesellschaft außerhalb der EU?
Welche Subprozessoren sind im Einsatz und in welchen Ländern sitzen sie?
Wie werden Änderungen an der Subprozessorenliste angekündigt und welche Widerspruchsrechte gibt es?
Aus welchen Regionen erfolgen administrative Zugriffe und Support-Zugriffe?
Wer verwaltet die Schlüssel und wie ist die Verschlüsselung im Transit und im Ruhezustand geregelt?
Welche Zertifizierungen liegen vor und wann wurde zuletzt extern auditiert?
Welche Daten fallen im Desk Sharing an, welche Löschfristen gelten und sind sie konfigurierbar?
Wie sehen Auswertungen aus, sind sie anonymisiert und sind Rückschlüsse auf Einzelpersonen ausgeschlossen?
Wie kommt ihr wieder heraus? Exportformate, Übergabefristen, Löschung nach Vertragsende.
Wenn ein Anbieter bei Frage 3 oder 5 ins Schwimmen kommt, sagt das mehr über die realen Risiken aus als jedes Zertifikat auf der Website.
Datensouveränität bei anny: eine dedizierte EU Cloud als Option
Bei anny liegt der Standardbetrieb in Deutschland, die Infrastruktur ist ISO 27001-zertifiziert und eine umfassende Auftragsverarbeitungsvereinbarung deckt die Anforderungen der DSGVO ab. Dazu kommen Prinzipien, die im Desk Sharing besonders wichtig sind: Es werden nur die Daten erhoben, die für die Buchung nötig sind, Auswertungen laufen anonymisiert und Löschfristen lassen sich individuell konfigurieren.
Weil Datensouveränität für immer mehr Unternehmen ein hartes Auswahlkriterium ist, gibt es zusätzlich die anny EU Cloud: eine dedizierte Umgebung mit ausschließlich europäischen Subprozessoren. Der Unterschied liegt nicht in der Flagge auf der Website, sondern in der Kette dahinter. Die Nachfrage wächst spürbar, vor allem dort, wo Betriebsrat, Konzern-IT und Kunden gleichzeitig Nachweise verlangen.
Am Ende geht es nicht um Ideologie, sondern um Belegbarkeit. Wenn ihr auf die Frage "Wo liegen unsere Daten und wem unterstehen sie rechtlich?" eine klare Antwort gebt, verliert die Diskussion sofort an Schärfe. Genau darin liegt die praktische Bedeutung von Datensouveränität.
FAQ: Häufige Fragen zu DSGVO-Konformität und Datensouveränität
Was bedeutet Datensouveränität?
Datensouveränität bedeutet, dass eine Organisation die Hoheit darüber behält, wo ihre Daten liegen, wer darauf zugreifen kann und welchen Gesetzen sie unterliegen. Der Fokus liegt auf dem Zugriff, nicht allein auf der Datenspeicherung.
Ist eine Software automatisch DSGVO-konform, wenn die Server in Deutschland stehen?
Nein. Der Serverstandort ist ein Baustein. DSGVO-Konformität hängt zusätzlich an der Auftragsverarbeitung, den technischen und organisatorischen Maßnahmen, an Löschkonzepten und daran, ob Daten in Drittländer übertragen werden.
Gilt der CLOUD Act auch für europäische Töchter von US-Anbietern?
Nach überwiegender Auffassung ja, sofern die US-Muttergesellschaft die Verfügungsgewalt über die Daten hat. Ein europäischer Firmensitz der Tochter allein schließt den Zugriff nicht sicher aus.
Was ist der Unterschied zwischen Datenschutz und Datensicherheit?
Datenschutz regelt, ob und wie personenbezogene Daten verarbeitet werden dürfen. Datensicherheit umfasst die Maßnahmen und Technologien, die Daten vor Verlust, Manipulation und unbefugtem Zugriff schützen. Datensouveränität ergänzt beides um die Frage der Rechtshoheit.
Welche Rolle spielen Gaia-X und der EU Cloud Code of Conduct?
Beide Projekte schaffen gemeinsame Kriterien und mehr Transparenz für europäische Cloud-Dienste. Sie sind eine gute Orientierung bei der Vorauswahl, ersetzen aber keine eigene Prüfung von Subprozessoren und Verträgen.
Worauf achtet der Betriebsrat bei Desk-Sharing-Tools?
Vor allem darauf, ob sich aus den Buchungsdaten Verhalten oder Leistung ableiten lässt. Typische Themen sind der Umfang der erhobenen Informationen, Aufbewahrungsfristen, Zugriffsrechte, Auswertungslogiken und die Frage, wer außerhalb des Unternehmens technisch zugreifen könnte.


" height="38px" id="bH388uk2E" transform="translate(1 1)" width="118.00000395534607px"/></svg>)